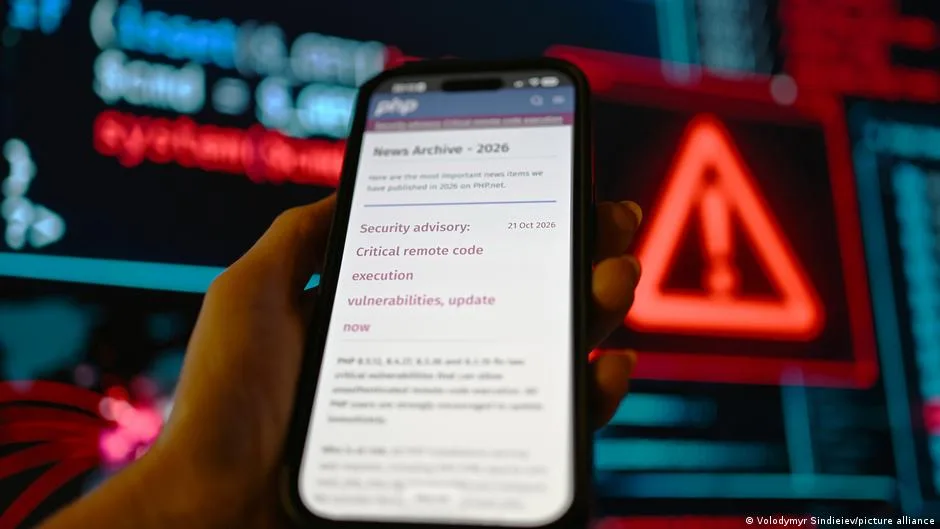
ثغرة أمنية في PHP يوم الثلاثاء ٢٠ أكتوبر، أدت إلى خروج العديد من المواقع الحكومية عن الخدمة في دول مختلفة بما في ذلك فرنسا وهولندا وبلجيكا. أعلنت مواقع شرطة باريس والبرلمان الهولندي أنها أخرجت مواقعها عن الخدمة بسبب هذا التحذير الأمني.
PHP وأهميته على الويب
لغة البرمجة PHP هي الأساس للعديد من المواقع الإلكترونية. من المدونات البسيطة إلى البوابات الإخبارية الكبيرة والمتاجر الإلكترونية، جميعها تستخدم PHP كنظام أساسي. يقدر خبراء تكنولوجيا المعلومات أن برنامج "وردبريس"، الذي يعتمد بالكامل على PHP، يُستخدم لإدارة حوالي ٤٠٠ إلى ٥٠٠ مليون موقع على مستوى العالم. بالإضافة إلى وردبريس، تم بناء أنظمة إدارة محتوى أخرى مثل Moodle وJoomla وTypo٣ أيضًا على أساس PHP.
اقرأ المزيد: تسلا في أفق التحول؛ رودستر الطائر والتحديات الاقتصادية
المخاطر الناتجة عن الثغرة الأمنية
أعلن فريق أمان PHP يوم الثلاثاء أنه سيتم إصدار تحديثات أمنية يوم الأربعاء ٢١ أكتوبر الساعة ١٤:٠٠ بتوقيت غرينتش، وقد طُلب من مديري المواقع الاستعداد لتثبيت هذه التحديثات. في ألمانيا، أصدرت الهيئة الفيدرالية لأمان تكنولوجيا المعلومات (BSI) أيضًا تحذيرًا رسميًا للأمن السيبراني وأعلنت عن تحذير برتقالي لهذه الثغرة. يشير هذا التحذير إلى ضرورة اتخاذ إجراءات سريعة لمنع الاضطرابات الواسعة في الأنشطة.
قال نائب مدير أمان تكنولوجيا المعلومات في ألمانيا في حديث مع شبكة وطنية إن هذه التحديثات الأمنية قد تعطي المهاجمين الفرصة لتنظيم هجماتهم. يمكنهم من خلال تحليل هذه التحديثات استهداف المواقع التي لم يتم تحديثها بعد.
إمكانية خطر هذه الثغرات عالية جدًا، بحيث يمكن للمجرمين تنفيذ أكواد ضارة على الخوادم المتضررة دون الحاجة إلى مصادقة. يسمح هذا الإجراء للمهاجمين بالتحكم الكامل في المواقع واستغلال المعلومات الحساسة وبيانات العملاء.
لحسن الحظ، لم يتم الإبلاغ عن أضرار كبيرة حتى الآن، وتم التعرف على هذه الثغرة الأمنية بسرعة من قبل شركتين وتم إصدار تحذير بتحديث أمني. ولكن أولئك الذين لم يقوموا بتثبيت هذا التحديث لا يزالون معرضين للخطر وقد يتعرضون للهجوم قريبًا.
أوصت موقع Heise Security، الذي يعمل في مجال الأمن السيبراني، بفصل خوادم الويب المعتمدة على PHP عن الشبكة والإنترنت حتى يتم تثبيت التحديث الأمني. كما أن الإصدارات القديمة من PHP التي لم تعد مدعومة يمكن أن تشكل مخاطر جدية ويجب إما عزلها أو تحديثها على الفور.
أوقفت العديد من المؤسسات والمنظمات خدماتها عبر الإنترنت مؤقتًا بسبب هذه الثغرة الأمنية. كما أوقفت مواقع الجامعات والدوائر الحكومية والعيادات مواقعها مؤقتًا بعد إعلان هذا التحذير.
في الوقت الحالي، لا يوجد خطر خاص يهدد تصفح المستخدمين العاديين، حيث إن هذه الثغرة موجودة فقط في الخوادم الخلفية والبنية التحتية. ومع ذلك، قد يتأثر المستخدمون النهائيون بشكل غير مباشر، خاصة من خلال الاضطرابات أو خروج الخدمات المهمة عن الخدمة.
يعمل مطورو لغة PHP وشركات تقديم خدمات الاستضافة باستمرار على معالجة هذه الثغرات والحفاظ على أمان الإنترنت.
اقرأ المزيد: وزير الاتصالات يشرح عن نفاد حزم الإنترنت بسرعة · اختراق الذكاء الاصطناعي لنظام الخدمات الصحية الأسترالية وانتقادات أنطوني ألبانيزي